Amikor egyetlen kattintás milliókat ér: mit tanítanak a zsarolóvírusok?
A kiberbiztonság ma már messze nem csak az informatikai osztályok zárt ajtók mögötti belügye. Elég egyetlen óvatlan kattintás ahhoz, hogy világméretű ellátási láncok bénuljanak meg, vagy épp kórházak kényszerüljenek papíralapú működésre. Ebben a cikkben a legpusztítóbb zsarolóvírusok példáin keresztül nézzük meg, hogyan válik a digitális fenyegetés fizikai valósággá, és miért a felhasználói viselkedéselemzés lehet a legfontosabb fegyverünk a láthatatlan támadókkal szemben.
Mérnökinformatikus hallgatóként nap mint nap azzal foglalkozunk, hogyan tehetünk egy rendszert gyorsabbá, stabilabbá és biztonságosabbá. Kódot írunk, hibákat keresünk, hálózatokat építünk, miközben néha elfelejtünk egy kellemetlen tényt: a leggondosabban felépített infrastruktúra is pillanatok alatt működésképtelenné válhat. Ehhez pedig nem kell egy hollywoodi hackerjelenet. Néha elég egyetlen fertőzött „frissítés”.
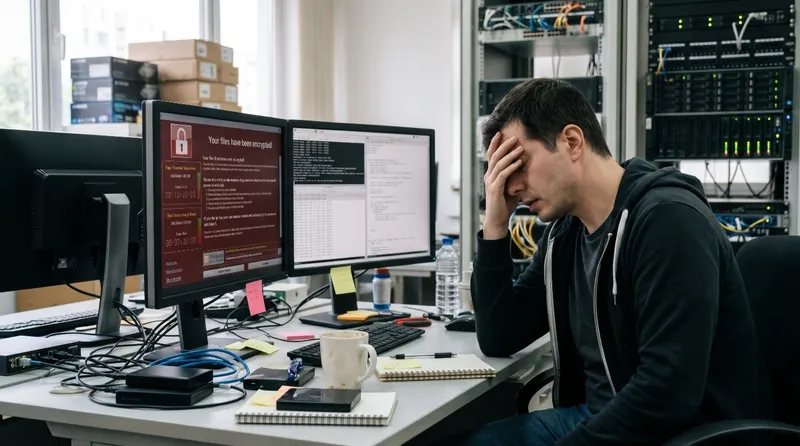
A számítógépes kártevők között különösen kegyetlen műfajt képviselnek a zsarolóvírusok, vagyis ransomware-ek. A támadó titkosítja az áldozat fájljait, majd pénzt követel a feloldásukért. A modernebb hackercsoportok viszont ennél tovább mennek: az adatokat el is lopják, majd nyilvánosságra hozatallal fenyegetnek. Egy magánembernek ez elveszett fényképeket jelenthet, egy vállalatnak leálló gyártósorokat, egy kórháznak pedig elmaradó vizsgálatokat, műtéteket.
Az egyik legdurvább ismert támadás 2017-ben érkezett. A NotPetya, amely a Petya zsarolóvírusra hasonlított, egy ukrán könyvelőszoftver kompromittált frissítésén keresztül terjedt el. Csak ez nem egy hagyományos zsarolás volt, hiszen ez a kártevő valójában adatok megsemmisítésére szolgált, nem szimpla enkódolására. A támadást a nyugati kormányok az orosz államhoz kötötték, de biztos eredete nem ismert. A NotPetya áldozatai között volt a Maersk hajózási óriás is. Gondoljunk bele: egy világszerte működő vállalatnak körülbelül 45 ezer számítógépet és négyezer szervert kellett tíz nap alatt újratelepítenie. A kikötői folyamatok teljesen leálltak, jobb esetben csak akadoztak, a dolgozóknak az újratelepítés végéig sok helyen muszáj volt kézi megoldásokhoz nyúlniuk. Az IT-csapat végül szinte a semmiből építette vissza a digitális működést. Ez bizonyítja, hogy az informatikai biztonság nem csupán az IT-osztály problémája.
Néhány évvel később a Black Basta nevű orosz kiberbűnözői csoport már a kettős zsarolást tette „üzleti” modelljének a középpontjába. A 2024-es Ascension-kórházhálózat elleni e hackercsoporthoz kapcsolt támadás során számos rendszert kellett lekapcsolni, mentőket átirányítani, műtőket bezárni. Az egészségügyi dolgozók napokig papíron dokumentáltak, a helyreállításhoz pedig külső szakértők voltak szükségesek.
A fanyar valóság az, hogy a hackerek nem szoktak belegondolni, hogy a monitor túloldalán ilyenkor nem pusztán adatbázisok vannak, hanem emberek és szervezetek.
Akkor mégis hogyan védekezhetünk?
Szükségesek a rendszeres szoftver- és rendszerfrissítések, a többfaktoros hitelesítések, a hálózatok szegmentálása és az elkülönített, tesztelt biztonsági mentések. Egyre fontosabb szempont azonban a számítógép viselkedéselemzése is.
Az UEBA (User and Entity Behavior Analytics) arra épít, hogy a felhasználók és a rendszerelemek (file-ok, processzusok) aktivitásában felismerjük a szokatlan eltéréseket. Ilyenkor nemcsak azt kérdezzük, hogy ismert-e egy fenyegetés, hanem azt is, hogy pontosan miért viselkedik most ilyen furcsán a rendszer.
A tanulság, hogy a kibertámadásoknál a legdrágább másodpercek gyakran azok, amikor még senki sem sejti, hogy valami kibontakozóban van.